ISO认证办理咨询热线:15034409001
ISO 20000是面向机构的IT服务管理标准,目的是提供建立、实施、运作、监控、评审、维护和改进IT服务管理体系(ITSM)的模型。建立IT服务管理体系(ITSM)已成为各种组织,特别是金融机构、电信、高科技产业等管理运营风险不可缺少的重要机制。ISO 20000让IT管理者有一个参考框架用来管理IT服务,完善的IT管理水平也能通过认证的方式表现出来。
ISO 20000标准着重于通过“IT服务标准化”来管理IT问题,即将IT问题归类,识别问题的内在联系,然后依据服务水准协议进行计划、推行和监控,并强调与客户的沟通。该标准同时关注体系的能力,体系变更时所要求的管理水平、财务预算、软件控制和分配。
有效期:3年
年审:每年需年审
01适用范围
ISO/IEC 20000是一个针对管理流程系统的标准,ISO/IEC 20000的认证适合IT服务的提供者,可以是内部的IT部门,也可以是外部的服务提供商。获取ISO/IEC 20000的认证,意味着提供服务的IT组织,对ISO/IEC 20000中定义的这些管理流程,具有足够好的管理控制力。这里所谓对流程的管理控制力包括:
1.对流程输入的了解和控制;
2.对流程输出的了解、使用和诠释;
3.制定和执行对流程效能的衡量机制;
4.有客观的证据表明,对流程的功能负责,使之符合ISO 20000标准要求;
5.制定流程的改进提高计划,衡量和回顾改进结果。
IT服务组织要获得ISO/IEC 20000的认证,必须证明它能够对标准中涉及的所有5组13个流程都具有以上的管理控制力。ISO/IEC20000系列对流程的最佳实践进行了总结,可适用于不同规模、类型和结构的组织,服务管理流程最佳实践要求并不会因为组织形式不同而被改变。
02认证的好处
1、规范服务流程,提升信息技术服务能力从而提高运营效率;
2、获得普遍认证的ISO认证,有效应对客户等不同利益方的合规要求;
3、更加规范,提高客户满意度,增强投资者信心;
4、把控IT服务相关风险,降低成本,提升服务质量;
5、提升企业综合实力,增强市场竞争力。
03申请条件
1、公司注册满3个月;
2、有相应的业务合同;
3、有相适应的场所(提供房产证或租房合同);
4、有社保缴纳证明;
5、有软件开发项目相关文件。
04申请材料
企业应先与认证机构取得联系,按照认证机构的要求提交相关的申请材料,申请材料包括以下文件:
1.营业执照;
2.公司简介;
3.申请认证体系有效运行的证明文件;
4.体系文件与ISO/IEC20000-1:2018要求的文件对照说明;
5.内部审核和管理评审的证明资料;
6.记录保密性或敏感性声明等。
05认证流程
阶段一:准备阶段:
-了解ISO标准要求,确定认证的范围和目标。
-进行内部评估,识别现有体系与ISO标准要求的差距。
-建立质量管理体系,进行内部改进。
阶段二:申请认证
-选择认可的认证机构并申请认证。
-提供组织信息和相关文档。
-商讨认证审核计划和费用。
阶段三:认证审核
-外部审核团队进行现场审核,评估体系的有效性和合规性。
-审核包括文件审核、现场审核和跟踪审核。
-发现问题和不足,提出改进建议。
阶段四:获得认证证书
-根据审核结果,评估委员会决定是否授予认证证书。
-如通过审核,获得ISO体系认证证书。
-认证有效期一般为三年,每年需要进行监督审核。


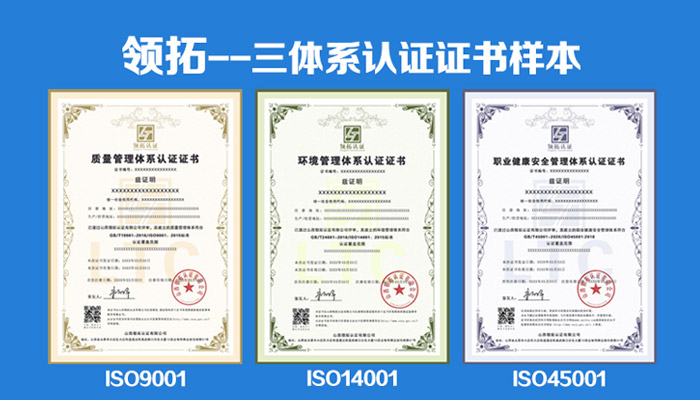
山西领拓认证有限公司成立于2018年3月12日,于2018年8月27日经国家认证认可监督管理委员会(CNCA)批准,批准号:CNAC-R-2018-442。
认证领域为:ISO9001质量管理体系、ISO14001环境管理体系、ISO45001职业健康安全管理体系、服务认证。
多年来领拓认证累计为上万家企业颁发各类认证证书,在山西省证书保有量1位、全国前列,拥有各地多名审核员为您提供“就近服务”,满足企业即时办理,快速出证的需求。
山西领拓认证成立以来,规模不断扩大,相继在山西、北京、广东、内蒙古、陕西、安徽、河南、江苏、新疆、浙江等地区开展业务。2024年11月,领拓认证顺利通过中国合格评定国家认可委员会(CNAS)的资质评审及合格评定,并成功获得国家认可委员会CNAS资质证书。2024年12月,山西领拓认证为阀门生产企业首次颁发CNAS三体系认证认可证书。
了解更多>>

拨打电话咨询 19935869001
添加微信咨询 19935869001
扫一扫
关注微信公众号
领拓认证24小时咨询热线: 199-3586-9001 地址:山西综改示范区联东U谷太原科技创新中心13幢A区 电话:19935869001 备案:晋ICP备2021000943号 网址:https://ltrz.9001sdkj.com
Copyright © 2026 山西领拓认证有限公司 2026-10-30 ISO体系认证办理机构 网站地图 晋ICP备2021000943号


 首页
 领拓
 微信
 电话